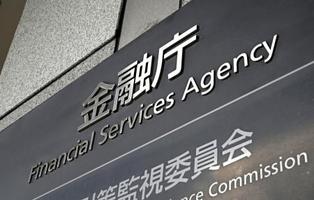
金融庁=東京・霞が関
金融庁は18日、地方銀行に対し、決済や融資、預金管理といった重要な業務を支えるITシステムの委託先が実施するサイバーセキュリティー対策の点検を強化するよう要請した。「常時監視」を促し、サイバー攻撃を検知した際の連絡体制や業務継続の手順、代替手段の整備などを列挙した。不正アクセスが相次ぐ中、社会インフラである金融システムの安定化に万全を期す狙いがある。
金融庁は18日、全国地方銀行協会と意見交換会を開き、文書で伝達した。「対策のさらなる高度化に取り組んでほしい」と強調した。19日には第二地方銀行協会と意見を交わす予定だ。
幅広い業種で業務委託先のシステムを通じた個人情報の漏えいや不正取引が頻発していることが背景にある。金融業界では岩井コスモ証券(大阪市)で10月、インターネット取引システムの委託先がサイバー攻撃を受け、複数の顧客口座で不正な売買注文が確認された。
顧客情報の取り扱いについても言及。業務委託先や再委託先のほか、契約関係を持つ取引先も点検対象に位置付けた。